
 Redacción Dinero.com.sv
La Corporación de Exportadores de El Salvador (COEXPORT) compartió una guía sobre los principales aspectos que las empresas deben conocer acerca de la Ley para la Protección de Datos Personales, establecida mediante el Decreto 144 de 2024, con el objetivo de facilitar el cumplimiento de las nuevas disposiciones.
De acuerdo con la información difundida por COEXPORT, la normativa aplica a toda empresa que tenga empleados, clientes, sujetos obligados o proveedores, sin importar su tamaño ni su nivel de facturación. Uno de los primeros pasos para las compañías será nombrar a un Delegado de Protección de Datos (DPD), cuyo plazo establecido es el 16 de septiembre.
El delegado debe contar con grado universitario, experiencia en protección de datos o seguridad de la información, ser mayor de 21 años y no tener antecedentes penales. La guía señala que no pueden ocupar esta función el representante legal, gerente general u operativo, jefe de Recursos Humanos o Tecnología de la Información, ni el abogado interno.
La normativa contempla cuatro pilares: la Ley para la Protección de Datos Personales, los lineamientos para el delegado, el procedimiento sancionador y las políticas de actuación y manejo de datos. Además, las personas tienen derecho a solicitar acceso, rectificación, cancelación, oposición, portabilidad, olvido y limitación sobre el uso de su información personal.
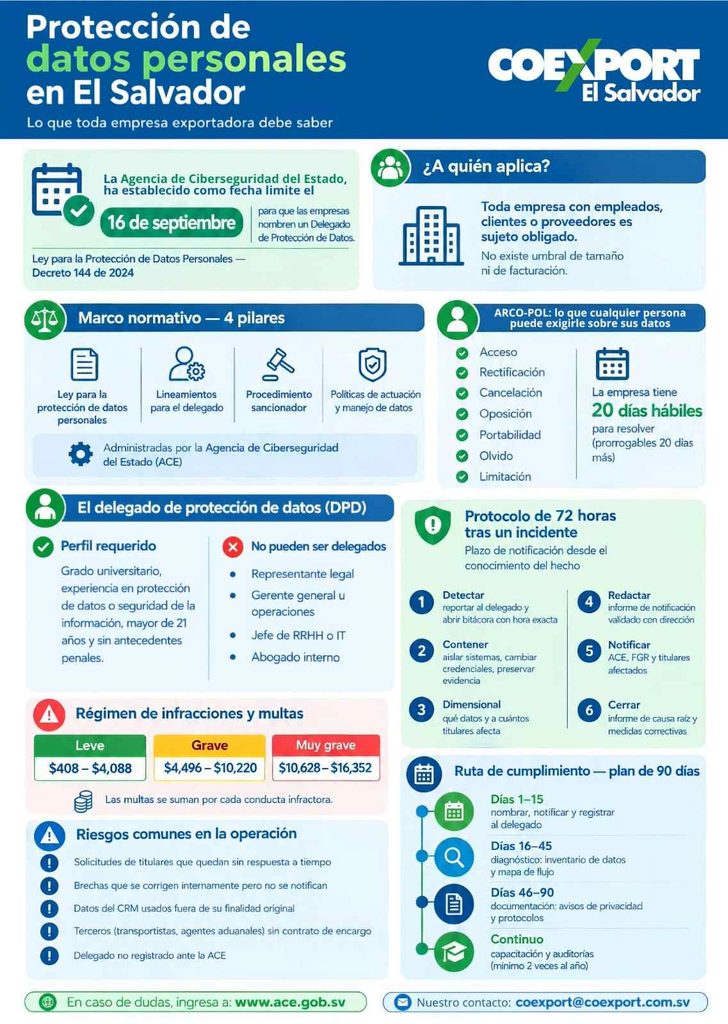
Las empresas tendrán 20 días hábiles para responder a estas solicitudes, con posibilidad de una prórroga de otros 20 días. COEXPORT también destaca la obligación de contar con procedimientos para atender incidentes de seguridad, ya que existe un plazo de 72 horas para notificar una brecha desde que la empresa tiene conocimiento del hecho.
El incumplimiento de las disposiciones puede generar multas. Las infracciones leves contemplan sanciones de US$408 a US$4,088, las graves de US$4,496 a US$10,220 y las muy graves de US$10,628 a US$16,352. Las multas pueden acumularse por cada conducta infractora.
Entre los riesgos que las empresas deben prevenir están dejar solicitudes de titulares sin respuesta, no notificar brechas de seguridad, utilizar datos de clientes para fines distintos a los autorizados, trabajar con terceros sin contratos de encargo y tener un delegado que no esté registrado ante la Agencia de Ciberseguridad del Estado (ACE).
Para avanzar en el cumplimiento, COEXPORT propone una ruta de 90 días: durante los primeros 15 días se debe nombrar, notificar y registrar al delegado; entre los días 16 y 45 realizar un diagnóstico, inventario de datos y mapa de flujo; y entre los días 46 y 90 preparar avisos de privacidad y protocolos. Posteriormente, el cumplimiento debe mantenerse mediante capacitaciones y auditorías continuas, al menos dos veces al año.