
 Redacción Dinero.com.sv
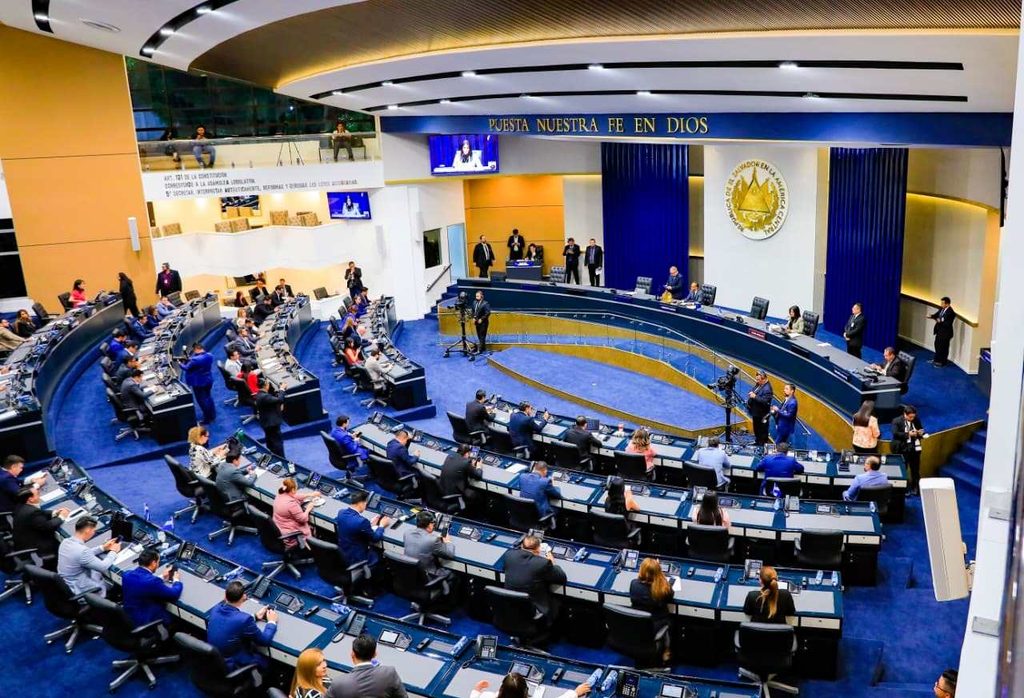
La Asamblea Legislativa reformó, con 57 votos, la Ley para la Protección de Datos Personales para modificar la forma en que las personas pueden solicitar el acceso, corrección, eliminación u otras acciones relacionadas con sus datos personales. Según los diputados, los cambios buscan facilitar el ejercicio de estos derechos y permitir que las instituciones, empresas y organizaciones gestionen las solicitudes de acuerdo con su organización interna.
La normativa vigente establece que el encargado de velar por los derechos ARCO-POL (Acceso, Rectificación, Cancelación, Oposición, Portabilidad, Olvido y Limitación) es el delegado de protección de datos. Sin embargo, con las reformas, las personas podrán presentar directamente ante la institución, empresa u organización que tiene o utiliza sus datos personales las solicitudes para consultar, corregir, eliminar o ejercer otros derechos sobre su información.
La diputada de Nuevas Ideas, Dania González, explicó que las modificaciones harán más eficiente la aplicación de la Ley para la Protección de Datos Personales, sin alterar los derechos y garantías que esta reconoce a los ciudadanos.
En el caso de las instituciones públicas, se mantendrá expresamente la obligación de contar con un delegado de protección de datos. La reforma establece que este cargo podrá ser desempeñado por el mismo Oficial de Información de la institución.
González afirmó además que la Agencia de Ciberseguridad del Estado (ACE) mantendrá la rectoría y las funciones de supervisión, control e inspección establecidas en la normativa. Asimismo, se creará el cargo de Director de Protección de Datos Personales, quien asistirá al director general de la ACE y conocerá los procedimientos administrativos sancionadores.
“En síntesis, nosotros mantenemos los derechos, mantenemos todas las garantías, mantenemos la rectoría y lo que estamos modernizando es el mecanismo de cumplimiento. ¿Por qué? porque la reforma significa menos rigidez administrativa, mayor eficiencia institucional y la misma protección de datos personales para todos los salvadoreños”, expresó la legisladora.
Las reformas también regulan los procesos de corrección de información. La normativa establece que cuando una persona solicite rectificar sus datos, deberá dejarse constancia de que esa información se encuentra en proceso de rectificación mientras se resuelve la solicitud correspondiente.
Además, si los datos ya fueron compartidos con otras personas o entidades, el sujeto obligado deberá informar sobre la corrección, actualización o eliminación dentro de los cinco días hábiles posteriores a determinar que la solicitud procede. De igual forma, se fija un plazo de cinco días hábiles para atender las solicitudes mediante las cuales una persona retire su consentimiento para el tratamiento de sus datos personales.